Kiberdrošība, CreateIT
Kiberdrošība uzņēmumiem
Kiberdrošību nevar novērtēt tikai pēc ieviesto rīku saraksta. Ir jāpārbauda, kā sistēmas, piekļuves, konfigurācija, cilvēki un reaģēšanas procesi darbojas pret reāliem uzbrukuma scenārijiem. CreateIT veic saskaņotas drošības pārbaudes ar skaidru apjomu, noteikumiem un pierādījumiem, bet rezultātā Jūs saņemat prioritizētus atradumus un praktisku pamatu risku mazināšanai.
2012
dibināts Rīgā
5
drošības pārbaudes veidi
7
pakalpojumu virzieni
Mūsu kiberdrošības pakalpojumi
Vīrusu tīrīšana un atjaunošana pēc uzbrukumaJa vietne vai sistēma ir uzlauzta vai inficēta, apturam bojājumu, izņemam ļaunprātīgo kodu, atrodam ievainojamību, pa kuru uzbrucējs iekļuva, un droši atjaunojam darbību. Steidzamos gadījumos palīdzam arī vakaros un brīvdienās.
Drošības auditsStrukturēti izvērtējam sistēmas, konfigurāciju, piekļuves, ievainojamību pārvaldību, rezerves kopijas, žurnalēšanu un citus saskaņotos drošības kontroles punktus. Rezultāts ir pierādījumos balstīti atradumi un prioritizēts uzlabojumu plāns.
Ielaušanās testiAr rakstisku atļauju un iepriekš definētu apjomu aktīvi meklējam ievainojamības tīmekļa lietotnēs, API, ārējā vai iekšējā infrastruktūrā un citos saskaņotos mērķos. Kur tas ir droši un nepieciešams, ievainojamību praktiski validējam, lai atšķirtu teorētisku atradumu no reāli izmantojama riska.
Sociālā inženierijaSaskaņotos scenārijos pārbaudām organizācijas noturību pret pikšķerēšanu un citām cilvēka uzticību izmantojošām metodēm. Mērķis ir izmērīt procesu un kontroles efektivitāti, identificēt riskus un uzlabot darbinieku rīcību, nevis meklēt vainīgos.
Assumed Breach testiSākam no saskaņota sākuma punkta iekšējā vidē un pārbaudām, kādas privilēģijas, sistēmas un dati kļūst sasniedzami tālāk. Tas palīdz novērtēt segmentāciju, identitātes drošību, privilēģiju eskalācijas riskus un aizsardzības spēju pamanīt aizdomīgas darbības.
Uzbrukumu simulācijasAtbilstoši mērķim veidojam tehniskas uzbrukuma simulācijas vai incidentu Tabletop scenārijus. Tās pārbauda ne tikai atsevišķu ievainojamību, bet arī atklāšanu, eskalāciju, lēmumu pieņemšanu, komunikāciju un reaģēšanas procesu.
Kā mēs veicam drošības pārbaudes
Atļauja un apjoms vispirms
Pirms aktīvas testēšanas rakstiski definējam mērķus, sistēmas, atļautās un aizliegtās darbības, laika logus, kontaktpersonas un rīcību incidenta gadījumā. Darbs notiek tikai saskaņotajā apjomā.
Pierādījumi, ne tikai skenera izvade
Automatizēti rīki palīdz atrast kandidātus, bet būtiskus atradumus validējam un dokumentējam. Ziņojumā iekļaujam kontekstu, pierādījumus, iespējamo ietekmi, riska prioritāti un ieteikumus tehniskajai komandai, kā arī vadībai saprotamu kopsavilkumu.
Konfidencialitāte
Pirms darba vienojamies par piekļuvi, sensitīvu datu apstrādi, ziņojumu nodošanu un kontaktpersonām. Testēšanas laikā iegūto informāciju izmantojam tikai saskaņotā darba veikšanai un aizsargājam atbilstoši tās jutīgumam.
Prioritātes un atkārtota pārbaude
Atradumus sakārtojam pēc riska un konteksta, lai komanda var sākt ar būtiskāko. Pēc labojumiem varam atkārtoti pārbaudīt atradumus un dokumentēt, vai sākotnēji identificētais risks ir novērsts.
Ar ko sākt?
Ja nepieciešama kopaina par drošības kontrolēm un prioritātēm, sākumpunkts var būt drošības audits. Ja jautājums ir konkrēts, piemēram, vai publisku lietotni, API vai infrastruktūru iespējams praktiski kompromitēt, piemērotāks ir ielaušanās tests. Ja vēlaties pārbaudīt, kas notiek pēc sākotnējas piekļuves vai cik labi komanda pamana un apstrādā uzbrukumu, izvēlamies Assumed Breach vai simulācijas scenāriju.
Pirms piedāvājuma noskaidrojam, ko Jūs vēlaties pierādīt vai pārbaudīt. Tas ļauj izvēlēties metodi pēc riska un mērķa, nevis pārdot plašāko testu.
Biežāk uzdotie jautājumi
Vai testi ir droši sistēmām, kas jau darbojas?
Aktīva drošības testēšana vienmēr rada zināmu risku, tāpēc to nevar godīgi nosaukt par pilnīgi drošu. Pirms darba izvērtējam sistēmas kritiskumu, saskaņojam atļautās metodes, laika logus, kontaktpersonas un darbības pārtraukšanas nosacījumus. Ražošanas vidi testējam tikai tad, ja tas ir nepieciešams un risks ir pieņemts; destruktīvas vai īpaši riskantas darbības bez atsevišķas saskaņošanas neveicam.
Vai mums ir vajadzīga kiberdrošība, ja esam mazs uzņēmums?
Uzņēmuma izmērs pats par sevi nenosaka risku. Svarīgi ir, kādas sistēmas un dati Jums ir, cik kritiska ir to pieejamība, kādas piekļuves pastāv un kādas būtu incidenta sekas. Mazākam uzņēmumam pārbaudes apjomu var koncentrēt uz svarīgākajiem aktīviem un ticamākajiem riskiem.
Ar ko atšķiras audits, ielaušanās tests un simulācija?
Audits izvērtē saskaņotas drošības kontroles un to ieviešanu. Ielaušanās tests aktīvi meklē un, kur atļauts, validē izmantojamas ievainojamības noteiktā tehniskā apjomā. Uzbrukuma simulācija ir orientēta uz noteiktu pretinieka scenāriju vai aizsardzības spēju pārbaudi, tostarp atklāšanu un reaģēšanu. Šie darbi atbild uz atšķirīgiem jautājumiem un nav obligāti jāveic noteiktā secībā.
Ko mēs saņemam darba beigās?
Saņemat ziņojumu ar pārbaudes apjomu un pieeju, atradumiem, pierādījumiem, riska un ietekmes skaidrojumu un ieteikumiem novēršanai. Rezultātus izrunājam ar atbildīgajiem cilvēkiem. Ja tas ietilpst sadarbības apjomā, pēc labojumiem atradumus pārbaudām atkārtoti.
Vai uz mums attiecas Nacionālās kiberdrošības likums (NIS2)?
Nacionālās kiberdrošības likums, ar kuru Latvijā pārņemta ES NIS2 direktīva, attiecas uz uzņēmumiem un iestādēm noteiktās nozarēs, kas atbilst likuma kritērijiem. Tiem jāpārvalda kiberdrošības riski un jāvērtē aizsardzības pasākumu efektivitāte. Mēs palīdzam ar tehniskajām pārbaudēm - kiberdrošības auditu un ielaušanās testiem, bet to, vai likums attiecas uz Jums, nosaka tā kritēriji.
Vai veicat IT drošības pārbaudes arī uzņēmumiem ārpus Latvijas?
Jā. Lielāko daļu pārbaužu var veikt attālināti, un ziņojumus sagatavojam latviešu vai angļu valodā. Testa robežas, atļaujas un piemērojamās prasības saskaņojam ar katru klientu rakstiski pirms darba sākuma.
Katram uzdevumam -
skaidrs pamatojums.
Izpēte, Lēmumi, Izpilde, Atbildība
2012
Dibināts Rīgā
1 d.d.
Atbildes laiks
100%
Kods paliek klientam
7
Pakalpojumu virzieni
Portfolio
Darbi, par kuriem varam pastāstīt.
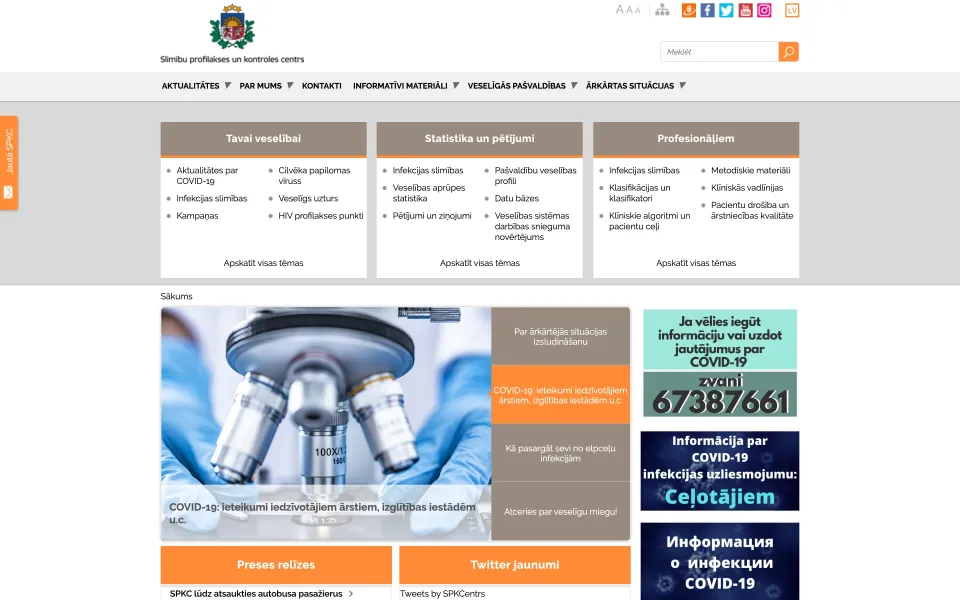
SPKC
6 vietnes, spkc.gov.lv ātrdarbība, operatīvs atbalsts paaugstinātas slodzes periodā
Apskatīt projektu
Klienti
Organizācijas, ar kurām esam strādājuši.
Pieredze valsts pārvaldē, pašvaldībās, starptautiskās organizācijās un privātajā sektorā.
Atsauksmes
Par sadarbību klientu vārdiem.
Atsauksmes no organizācijām, ar kurām esam strādājuši pie izstrādes, uzturēšanas un digitālās komunikācijas projektiem.
Sadarbības ietvaros tika nodrošināta mājas lapu uzturēšana, risinātas negaidītas darbības problēmas un sniegti ieteikumi par drošību un ātrdarbību. Darbi veikti noteiktajos termiņos un kvalitatīvi.
Pakalpojums sniegts savlaicīgi un augstā kvalitātē. Uzturēšanas laikā novērstas tehniskās nepilnības, veikti uzlabojumi, ieviesta jauna funkcionalitāte un attīstīti esošie moduļi.
Vietnes izstrāde un uzturēšana nodrošināta savlaicīgi un augstā kvalitātē, atbilstoši līguma prasībām. Organizācija iesaka CreateIT kā informācijas tehnoloģiju pakalpojumu sniedzēju.
Kontakti
Kurš virziens der Jūsu uzņēmumam?
Uzrakstiet dažos teikumos, kas Jūs uztrauc vai ko vēlaties pārbaudīt. Iesakām, ar ko sākt, un nosaucam apjomu, termiņu un cenu vienas darba dienas laikā.
1 d.d.
atbildes laiks
5
drošības pārbaudes veidi
2012
dibināts Rīgā
Paldies!
Izlasām katru ziņu un atbildam vienas darba dienas laikā. Drīz sazināsimies.